كاسبرسكي تكتشف مواقع مزيفة تنشر أداة تحميل برنامج حصان طروادة «TookPS»
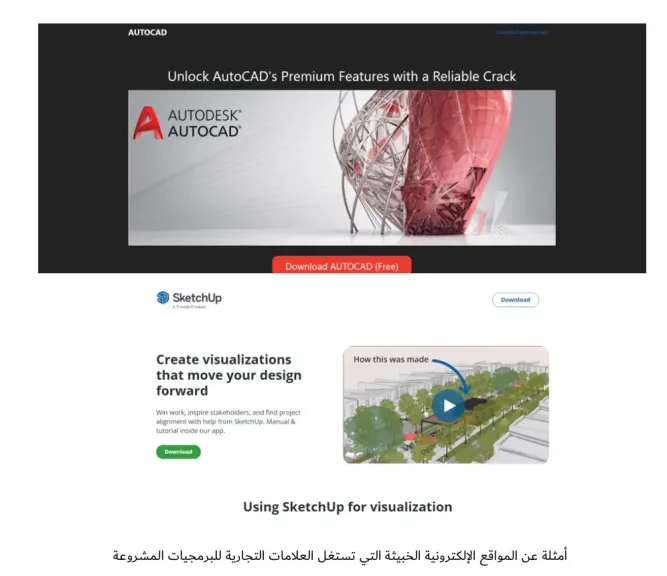
كشفت كاسبرسكي عن انتشار أداة تحميل برنامج حصان طروادة والمعروف باسم TookPS عبر مواقع إلكترونية خبيثة تنتحل هوية برامج الوصول عن بُعد وبرامج النمذجة ثلاثية الأبعاد الشائعة. اكتشف خبراء كاسبرسكي برنامج حصان طروادة المذكور لأول مرة في بداية مارس، حيث يصيب أجهزة المستخدمين ببرمجيات الأبواب الخلفية، مما يسمح بالوصول المتخفي غير المصرّح به إلى نظام الضحية.
يحذر خبراء أبحاث التهديدات في كاسبرسكي من تعرّض المستخدمين للاستدراج إلى مواقع إلكترونية مزيفة تحاكي الصفحات الرسمية أو تدعي كذباً توفير نسخ مجانية من البرامج الشائعة، مثل UltraViewer وAutoCAD وSketchUp، التي تستخدم عادةً في كل من الأغراض التجارية والشخصية. لكن عندما ينقر المستخدمون على أزرار «التحميل»، يحصلون دون علمهم على TookPS بدلاً من التطبيق الذي كانوا يبحثون عنه. قد يشمل الضحايا المحتملون لهذه الحملة كلاً من الأفراد والمؤسسات.
بمجرد تحميله على الجهاز، يشغّل برنامج TookPS مجموعة من البرامج النصية والعمليات التقنية التي تتيح للمهاجمين تثبيت ثغرة خلفية في نظام الضحية، مما يمنحهم إمكانية الوصول المتخفي عن بُعد والقدرة على تنفيذ أوامر عشوائية.
وفقاً للتحليل التقني للملفات الخبيثة، يرى باحثو كاسبرسكي أيضاً بوجود احتمال لطرق خداع أخرى - مثل تلك التي تستغل أسماء البرامج المعروفة مثل Ableton (المختص لإنتاج الموسيقى) أو Quicken (المخصص لإدارة الأموال الشخصية).
يشرح فاسيلي كوليسنيكوف، خبير الأمن لدى كاسبرسكي عن الأمر قائلاً: «في وقت سابق، كشفنا عن العديد من الحملات الخبيثة التي استغلت العلامة التجارية لـ DeepSeek كوسيلة للإيقاع بالضحايا. كان برنامج TookPS أحد التهديدات التي تم رصدها. وكما يتضح الآن، فإن تقمص دور أداة الذكاء الاصطناعي لم يكن سوى الجزء الملاحظ. إنها حملة أوسع نطاقاً، تستهدف كلاً من الأفراد والمؤسسات، حيث تتخفى البرمجيات الخبيثة تحت أقنعة متنوعة لإيقاع أكبر عدد ممكن من الضحايا المحتملين. ولتفادي الوقوع ضحية لمثل هذه الهجمات، نحثّ المستخدمين على توخي الحذر: التدقيق دائماً في الروابط والمواقع الإلكترونية، والامتناع عن البحث عن البرمجيات المقرصنة عبر الإنترنت».
يمكنك الاطلاع على مزيد من المعلومات في التقرير التقني على Securelist.
تقدم كاسبرسكي التوصيات التالية للوقاية من التهديدات السيبرانية العامة أثناء تصفح الإنترنت:
● تقدم حلول الأمان المتطورة مثل Kaspersky Next للمؤسسات وKaspersky Premium للأفراد ميزات تصفح آمنة للمستخدمين، وتوفر الحماية من المواقع الإلكترونية والتنزيلات والإضافات الخطرة.
● يُعد إدخال عنوان الموقع مباشرة في المتصفح من الممارسات الآمنة. عند وجود رابط في البريد الإلكتروني، قم بتمرير المؤشر فوقه أولاً للتأكد من صحته قبل النقر عليه. إذا بدا الرابط سليماً، ابحث عنه بنفسك بدلاً من النقر على الرابط المباشر للموقع الإلكتروني. قد تظهر المواقع الإلكترونية الخطرة بشكل مماثل تماماً للمواقع الأصلية.
● تنصح كاسبرسكي المؤسسات بتنفيذ سياسة أمنية محكمة تحظر تحميل البرمجيات من مصادر غير معتمدة أو مقرصنة. كما يجب عقد دورات تدريبية منتظمة في الأمن السيبراني للتأكد من إلمام الموظفين وتيقظهم للتهديدات المحتملة.
-