
كاسبرسكي ترصد هجمات DDoS يبدأ سعرها من 30 دولاراً على الشبكة المظلمة
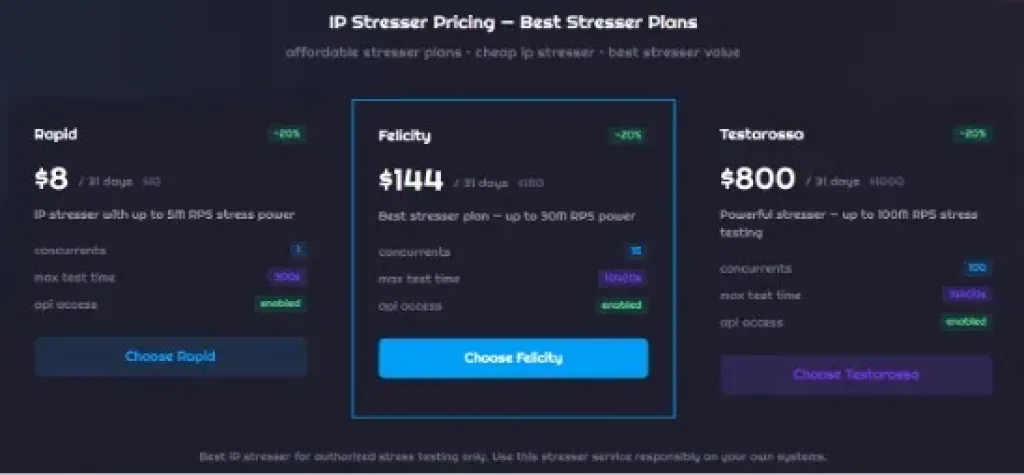
يفيد تقرير استخبارات البصمة الرقمية في كاسبرسكي (Kaspersky Digital Footprint Intelligence) بأنّ هجمات حجب الخدمة الموزعة (DDoS) التي ينفذها وسطاء يتم تسعيرها وفقاً لظروف كل هجمة، وتتفاوت بين 30 و2,000 دولار أمريكي. حيث تتغير الأسعار وفقاً لمجموعة من العوامل مثل الجهة المستهدفة، ومدة الهجوم، ونطاق حدود الخدمة، والميزات المتاحة.
في البحث الجديد، تناول خبراء استخبارات البصمة الرقمية (DFI) طريقة تقديم هجمات حجب الخدمة الموزعة عبر الشبكة المظلمة، وكيفية تسعير نماذج الخدمة المختلفة وتسويقها، وتأثير المنافسة على السوق بمرور الوقت، إلى جانب الأنماط السلوكية المميزة للجهات الفاعلة في هذه الهجمات. وقد عكف الخبراء على تحليل أكثر من 256 ألف منشور مرتبط بهجمات DDoS عبر الشبكة المظلمة والعميقة، حيث رصدوا 148 جهة تنشط في هذا المجال منذ عام 2024.
ثمة ثلاثة نماذج رئيسية لهجمات DDoS هي: الهجمات التي ينفذها وسطاء (تُكلّف جهة خارجية بشن الهجوم)، ونموذج هجمات حجب الخدمة الموزعة كخدمة (يشترك المستخدمون في أدوات لشن الهجوم مثل لوحات التحكم عبر الإنترنت أو بوتات التليجرام)، والبنية التحتية الذاتية (تشغل الجهات الفاعلة نصوصها البرمجية الخاصة أو شبكات البوت نت التابعة لها). وكشفت النتائج أنّ 65% من الوسطاء الخاضعين للمراقبة أعلنوا عن خدماتهم في منتديات الجرائم السيبرانية، فيما استعان 35% منهم بتطبيقي تليجرام وديسكورد.
نموذج لأسعار الاشتراك في لوحات أدوات إجهاد الشبكة (Stresser panels)
يوضح البحث أنّ نشاط DDoS يركز على نوعين رئيسيين من الهجمات: هجمات على مستوى الشبكة تسعى لإجهاد البنية التحتية عبر إغراقها بحركة بيانات ضخمة، وهجمات على مستوى التطبيقات تهدف إلى تعطيل المواقع الإلكترونية والخدمات الإلكترونية بشكل مباشر. ووفقاً لنتائج تحليل استخبارات البصمة الرقمية من كاسبرسكي، روّجت 74% من الجهات الفاعلة لتقنيات الطبقة الرابعة (L4) مثل هجمات غمر بروتوكول التحكم بالإرسال (TCP)، وبروتوكول حزم بيانات المستخدم (UDP)، ونظام أسماء النطاقات (DNS)، فيما اعتمدت 9% منها على أساليب مستقلة خاصة بالطبقة الثالثة (L3). وكانت هجمات الطبقة السابعة (L7) الأكثر شيوعاً بنسبة 92% من الحالات المكتشفة، مما يعكس التوفر الواسع للأدوات الجاهزة، فضلاً عن السهولة النسبية لاستهداف الخدمات الإلكترونية عبر الإنترنت.
يعلق على هذه المسألة جواو بيدرو برانداو إي سيلفا، وهو محلل في استخبارات البصمة الرقمية لدى كاسبرسكي: «باتت هجمات DDoS خياراً عملياً متاحاً بسهولة أكبر لجهات التهديدات، ويعزى ذلك إلى التكلفة الرخيصة لهذه الخدمات وسهولة الحصول عليها. ففي بعض الحالات، قد تقلّ تكلفة شن الهجوم عن سعر الاشتراك الشهري العادي في خدمات البث، أو ربما تعادل سعر فنجان قهوة. ويقتضي ذلك من المؤسسات أنّ تُدرِج جاهزية التصدي لهجمات DDoS ضمن استراتيجية الأمن السيبراني لديها. كما ينبغي لها فهم طبيعة السوق الخفية لهذه الهجمات، لا سيما أنّ تعزيز مستوى الدفاعات ينطلق من إلمام أفضل وأشمل ببيئة التهديدات السيبرانية.»
ولتعزيز حماية أعمالك، توصي كاسبرسكي بما يلي:
• اعتمد خدمة شاملة لحماية الأصول الرقمية من الخطر، بحيث تراقب الأصول الرقمية للمؤسسات، وترصد التهديدات عبر شبكة الإنترنت السطحية والعميقة والمظلمة مثل خدمة Kaspersky Digital Footprint Intelligence.
• زود مختصي أمن المعلومات برؤية شاملة ومعمقة عن التهديدات السيبرانية التي تستهدف مؤسستك؛ إذ يقدم أحدث حلول استخبارات التهديدات من كاسبرسكي سياقاً وافراً وقيّما يغطي دورة إدارة الحوادث كلها، مما يساعدهم على اكتشاف المخاطر السيبرانية في الوقت المناسب.
• احرص على تعزيز تدابير الأمن القائمة من خلال آليات الاكتشاف التي يتولاها خبراء بشريون واستخبارات التهديدات العالمية، وذلك بواسطة حلول مثل خدمة الاكتشاف والاستجابة المدارة من كاسبرسكي (MDR)؛ إذ توفر خدمات المراقبة والاكتشاف والتحقيق والاستجابة السريعة للهجمات السيبرانية طوال الوقت.
يمكنكم الاطلاع على التقرير كاملاً من هنا.