كاسبرسكي تكتشف خدعة احتيال جديدة لسرقة البيانات عبر دعوات زفاف مزيفة
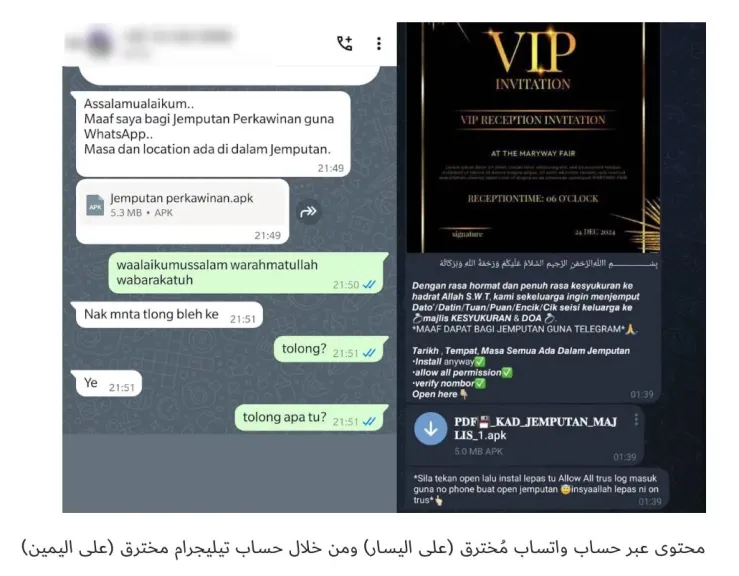
كشف فريق البحث والتحليل العالمي لدى كاسبرسكي (GReAT) عن حملة خبيثة جديدة تستهدف مستخدمي نظام Android. حيث تستخدم الحملة دعوات زفاف مزيفة لجذب الضحايا لتثبيت تطبيق خبيث أسمته كاسبرسكي باسم «Tria Stealer». وينقل التطبيق محتوى الرسائل النصية والبريد الإلكتروني وغيرها من المعلومات إلى المهاجمين، كما يستولي على حسابات واتساب وتيليجرام للمستخدمين بغرض الابتزاز المالي من الأصدقاء أو العائلة. وبفضل اعتراض الرسائل النصية القصيرة، يتمكن المهاجمون من الوصول إلى حسابات متعددة في خدمات أو تطبيقات مختلفة (مثل الخدمات المصرفية عبر الإنترنت) من خلال طلب كلمات المرور أحادية الاستخدام (OTP) وقراءتها من الرسائل المُعترضة.
على الأجهزة العاملة بنظام Android، يمكن للمستخدمين تثبيت التطبيقات مباشرة من ملفات التثبيت بصيغة APK، متجاوزين متاجر التطبيقات الرسمية مثل Google Play. ورغم أن هذا قد يكون مفيداً في بعض الحالات، فإنه يحمل مخاطر، ويُستخدم أحياناً من قبل المجرمين السيبرانيين لنشر البرمجيات الخبيثة. ويجري توزيع تطبيق Tria Stealer على هيئة ملف تثبيت بصيغة APK عبر الرسائل الخاصة والجماعية على منصتي تيليجرام وواتساب. كما يجري استغلال تقنيات الهندسة الاجتماعية لإقناع المُستقبلين بحضور حفل زفاف زائف، حيث يُطلب منهم تثبيت حزمة APK لاستعراض بطاقة الدعوة المُزيفة.
بعد تثبيت التطبيق، تطلب البرمجية الخبيثة أذونات تمكّنها من الوصول إلى بيانات حساسة وقدرات مثل قراءة واستلام الرسائل النصية، ومراقبة حالة الهاتف، والاطلاع على سجلات المكالمات، ورصد نشاط الشبكة، بالإضافة إلى تنفيذ إجراءات مثل عرض الإشعارات على مستوى النظام، وتشغيل نفسها في الخلفية، والتشغيل التلقائي بعد إعادة تشغيل الجهاز. تمنح هذه الأذونات للمهاجمين سيطرة كبيرة على عمليات الجهاز، مما يمكّنهم من اعتراض إشعارات الضحايا لسرقة الرسائل والبريد الإلكتروني. ويحاكي التطبيق واجهة إعدادات النظام من خلال استخدام أيقونة الترس، لخداع الضحية وإقناعه بأن الأذونات المطروحة والتطبيق نفسه شرعيان.
كما يُطلب من المستخدم إدخال رقم هاتفه، حيث يجري إرساله إلى المهاجمين مع نوع وموديل الجهاز. وتُنقل جميع البيانات المسروقة إلى المهاجمين عبر بوتات تيليجرام.
قال فريد رادزي، باحث أمني في فريق GReAT لدى كاسبرسكي: «أطلق فريق كاسبرسكي اسم Tria Stealer على هذا التطبيق الخبيث استناداً إلى سلسلة نصوص مميزة تم اكتشافها في عينات الحملة. وتشير تحقيقاتنا إلى أن هذا البرنامج السارق يُحتمل أن يكون مداراً من مصادر تهديد ناطقة بالإندونيسية، إذ وجدنا آثاراً مكتوبة باللغة الإندونيسية، تشتمل على عدة سلاسل نصية فريدة مدمجة داخل البرمجية الخبيثة، ونمط تسمية بوتات تيليجرام التي يستخدمها المهاجمون. يمكن لبرمجيات السرقة التسبب بخسائر مالية جسيمة وانتهاكات خطيرة للخصوصية، مما يتطلب من الأفراد والشركات توخي الحذر الدائم، وتجنّب تنفيذ الطلبات الواردة عبر الإنترنت دون التحقق منها، حتى وإن كانت من أشخاص معروفين لهم.»
لحماية نفسك من التهديدات على الهواتف المحمولة، تقدم كاسبرسكي التوصيات التالية:
• حمّل التطبيقات من المتاجر الرسمية فقط مثل Apple App Store، أو Google Play، أو Amazon Appstore. على الرغم من أن التطبيقات المتوفرة في هذه المتاجر ليست آمنة بنسبة 100%، إلا أنها تمرّ بعمليات فحص ونظام فلترة — إذ لا يُسمح بإدراج أي تطبيق عشوائياً في هذه المتاجر.
• تحقق من أذونات التطبيقات التي تستخدمها وفكر جيداً قبل منح أذونات لأي تطبيق جديد، خاصةً تلك التي تحمل مخاطر عالية مثل قراءة الرسائل النصية.
استخدم حلاً أمنياً موثوقاً يمكنه اكتشاف التطبيقات الخبيثة.