كاسبرسكي: 88.5% من هجمات التصيد الاحتيالي تهدف إلى سرقة بيانات تسجيل الدخول
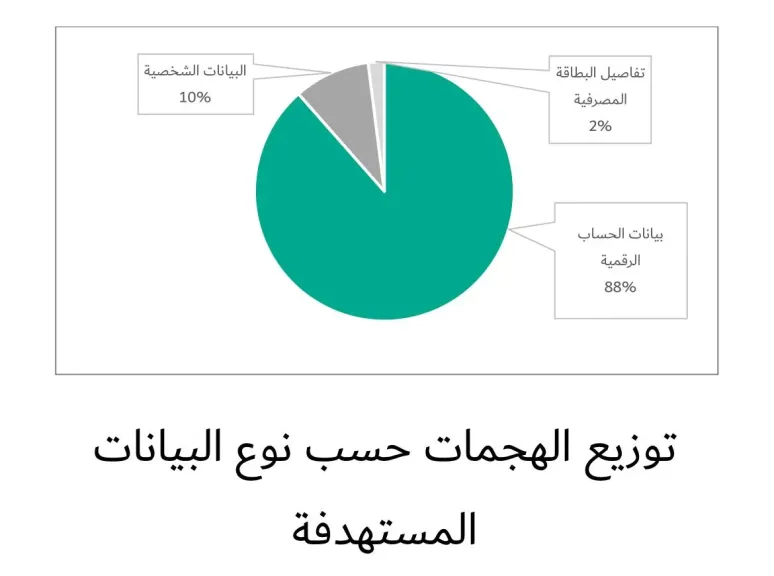
أجرت كاسبرسكي تحليلاً لحملات التصيد الاحتيالي التي رُصدت خلال الفترة بين شهري يناير وسبتمبر عام 2025، وأظهرت النتائج إلى أنّ 88.5% من الهجمات استهدفت سرقة بيانات تسجيل الدخول لحسابات إلكترونية مختلفة. كما استهدفت 9.5% منها الحصول على بيانات شخصية مثل الأسماء، والعناوين، وتواريخ الميلاد، في حين استهدفت 2% منها الحصول على تفاصيل بطاقات المصارف.
تشير بيانات كاسبرسكي إلى أنّ المستخدمين في منطقة الشرق الأوسط نقروا على أكثر من 47 مليون رابط تصيد احتيالي خلال عام (بين نوفمبر 2024 وأكتوبر 2025)، وقد اكتشفت حلول كاسبرسكي الأمنية جميع هذه الروابط وحظرتها. ومع ذلك، لا يمتلك جميع المستخدمين حلول حماية في أجهزتهم، وما يزال التصيد الاحتيالي من أكثر التهديدات السيبرانية شيوعاً، لا سيما أنّ المهاجمين يستدرجون المستخدمين إلى مواقع إلكترونية مزيفة حيث يكشفون دون دراية منهم عن بيانات تسجيل الدخول إلى حساباتهم، أو معلوماتهم الشخصية، أو تفاصيل بطاقاتهم المصرفية.
توضح أبحاث كاسبرسكي أنّ معظم صفحات التصيد الاحتيالي تنقل المعلومات المسروقة عبر البريد الإلكتروني، أو بوتات التيليجرام، أو لوحات تحكم خاضعة لسيطرة المهاجمين، قبل أن تصل إلى قنوات البيع غير المشروعة.
لا يقتصر استخدام البيانات المسروقة عبر التصيد الاحتيالي على مرة واحدة فقط، بل تجمع بيانات تسجيل الدخول من حملات متعددة ضمن ملفات بيانات ضخمة تباع في أسواق الويب المظلم، وقد يبلغ سعرها أحياناً 50 دولاراً أمريكياً فقط. ويعكف المشترون على فرز البيانات والتحقق منها لمعرفة الحسابات النشطة وإمكانية إعادة استخدامها في منصات وخدمات مختلفة. ووفقاً لبيانات استخبارات البصمة الرقمية من كاسبرسكي، تفاوتت متوسطات الأسعار خلال عام 2025 بين 0.90 دولار أمريكي لبيانات تسجيل الدخول إلى بوابات الإنترنت العالمية، و105 دولارات لبيانات تسجيل الدخول إلى منصات العملات المشفرة، و350 دولاراً أمريكياً لبيانات تسجيل الدخول إلى منصات الخدمات المصرفية الإلكترونية. وبلغ متوسط سعر الوثائق الشخصية، مثل جوازات السفر أو بطاقات الهوية، نحو 15 دولاراً أمريكياً، وقد تأثر السعر بعوامل عديدة منها عمر الحساب، ورصيده، وطرق الدفع المرتبطة به، وإعدادات الأمان.
ومع إثراء المهاجمون لمجموعات البيانات ودمجها بمعلومات جديدة، فإنهم يستطيعون تكوين ملفات رقمية دقيقة ربما تستخدم لاحقاً لاستهداف مديرين تنفيذيين، وموظفي الفرق المالية، ومسؤولي تقنية المعلومات، والأفراد الذين يمتلكون أصولاً قيمة أو وثائق شخصية.
تعلق على هذه المسألة أولغا ألتوخوفا، خبيرة تحليل محتوى الويب في كاسبرسكي: «يبين تحليلنا أنّ 90% من هجمات التصيد الاحتيالي تستهدف بيانات تسجيل الدخول للحسابات. وحالما يتم جمع بيانات تسجيل الدخول، وكلمات المرور، وأرقام الهواتف، والبيانات الشخصية، فإنّها تخضع للفحص وتباع بعد سنين من عمليات السرقة الأولية. وعندما تضاف إليها معلومات حديثة، يمكن استخدامها جميعها في الاستيلاء على الحسابات وشنّ هجمات على الأفراد والمؤسسات سواء بسواء. ويستفيد المهاجمون من المعلومات الاستخبارية مفتوحة المصدر وبيانات الاختراقات القديمة، فيستطيعون ابتكار عمليات احتيال مخصصة للغاية، وبذلك يتحول الضحايا من حوادث فردية إلى أهداف طويلة الأمد لسرقة الهوية، أو الابتزاز، أو الاحتيال المالي»
لتقليل أخطار التصيد الاحتيالي، تنصح كاسبرسكي المستخدمين باتباع توصيات السلامة التالية:
• احذر دوماً من الروابط أو المرفقات الواردة عبر البريد الإلكتروني أو الرسائل النصية. وتحقق دوماً من هوية المرسل قبل فتح الرسائل.
• تحقق من مصداقية المواقع الإلكترونية قبل إدخال أي معلومات شخصية أو مالية. وتحقق من صحة عنوان الموقع الإلكتروني (URL)، وانتبه لأي أخطاء إملائية أو تناقضات في الهوية البصرية.
• راجع كشوفات حسابك المصرفي وبطاقتك الائتمانية بانتظام حتى عند اتخاذ التدابير اللازمة، وأبلغ مؤسستك المالية عن أي معاملات مالية مشبوهة.
• غير كلمة المرور في حسابك إذا تعرض للسرقة، وغير كلمات المرور في خدمات أخرى إذا كنت تستخدم فيها نفس كلمة المرور المسروقة. واحرص على استخدام كلمة مرور مميزة لكل حساب.
• احم نفسك بتثبيت حل أمني شامل مثل Kaspersky Premium، الذي يحمي المستخدمين من الأنشطة الاحتيالية بالاعتماد على تقنية اكتشاف متقدمة تُحلل خصائص المواقع الإلكترونية وعناوينها لتحديد الأنماط المشبوهة.
• قم بتفعيل خيار المصادقة متعددة العوامل لجميع الحسابات التي تدعم هذه الميزة.
• واظب على مراجعة سجل تسجيلات الدخول والجلسات النشطة، وأوقف أي نشاطات مشبوهة.
• سارع إلى إبلاغ جهات الاتصال باحتمال استلامهم رسائل احتيالية باسمك عند اختراق حسابك على منصات التواصل الاجتماعي أو تطبيقات المحادثة.
لمزيد من التفاصيل، يرجى الاطلاع على المقال المنشور في موقع Securelist.com.